 প্রতিনিধির নাম
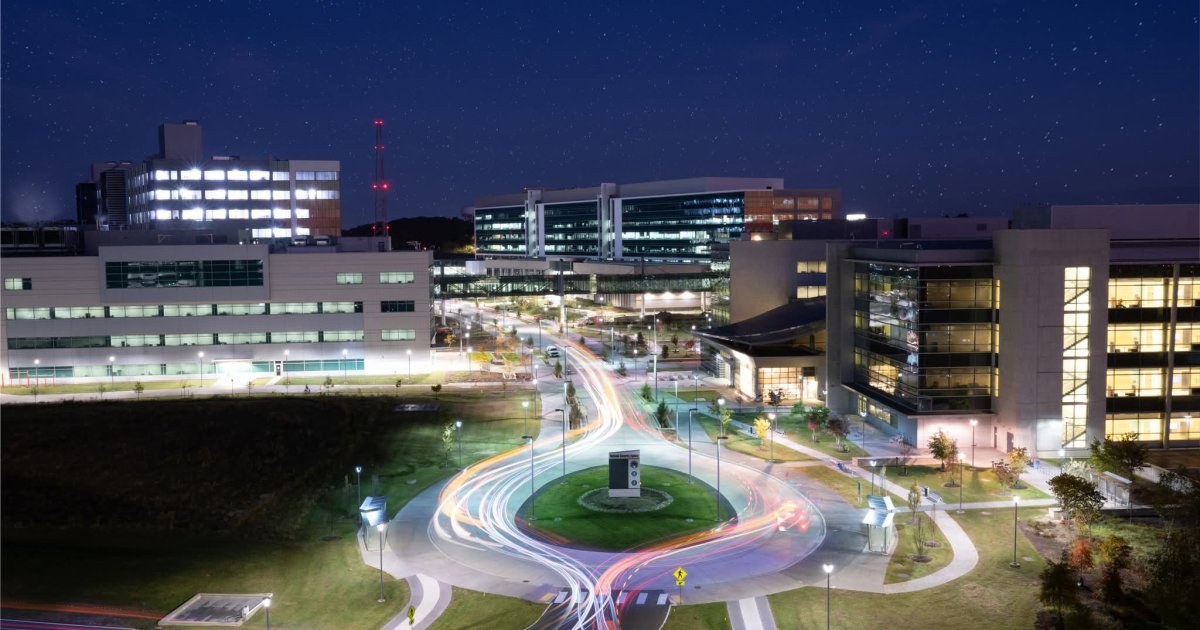
মার্কিন গোয়েন্দা সংস্থার গোপন — যুক্তরাষ্ট্রের জাতীয় নিরাপত্তা সংস্থা (এনএসএ) এর গোপনীয় অভ্যন্তরীণ যোগাযোগ নেটওয়ার্কে একটি বড় ধরনের বিভ্রাট দেখা দিয়েছে। এই কারণে মঙ্গলবার (১৭ নভেম্বর) রাতে সংস্থাটির অধিকাংশ কর্মীর জন্য ক্যাম্পাস বন্ধ করে দেওয়া হয়েছে। বর্তমানে শুধুমাত্র জরুরি দায়িত্বে নিয়োজিত কর্মীদের প্রবেশের অনুমতি দেওয়া হচ্ছে। কর্তৃপক্ষ নেটওয়ার্কটি পুনরায় সচল করার জন্য কাজ করছে।
মার্কিন সংবাদমাধ্যম সিএনএন ছয়টি সূত্রের বরাত দিয়ে প্রথম এই বিভ্রাটের খবর প্রকাশ করে। এনএসএ কর্মীদের ব্যবহৃত একটি ভয়েসমেইল বার্তা এবং বিষয়টি সম্পর্কে অবগত একটি সূত্র জানায়, নেটওয়ার্ক সচল করার কাজ চলার মধ্যেই অধিকাংশ কর্মীর জন্য ক্যাম্পাস বন্ধের সিদ্ধান্ত নেওয়া হয়েছে।
তবে, এর কয়েক ঘণ্টা আগে কর্মীদের স্বাভাবিক নিয়মে কাজে ফেরার অনুমতি দিয়েছিল এনএসএ। কিন্তু পরে কেন সিদ্ধান্ত পরিবর্তন করে আবার ক্যাম্পাসে প্রবেশে বিধিনিষেধ আরোপ করা হয়েছে, তা স্পষ্ট নয়। এর আগে সমস্যা সমাধানের কাজ চলার সময় কর্মীদের পর্যায়ক্রমে অফিসে আসার নির্দেশ দিয়েছিল সংস্থাটি।
এনএসএ নেট নামের এই নেটওয়ার্কের মাধ্যমে সংস্থাটির কর্মীরা নিজেদের মধ্যে গোপনীয় ও শ্রেণিবদ্ধ তথ্য আদান-প্রদান করেন। জাতীয় নিরাপত্তাসংশ্লিষ্ট গুরুত্বপূর্ণ তথ্য ব্যবস্থাপনা ও যোগাযোগের ক্ষেত্রে এটি অত্যন্ত গুরুত্বপূর্ণ। তবে এই বিভ্রাটের পেছনে সাইবার হামলার কোনো প্রমাণ পাওয়া যায়নি বলে জানিয়েছে সংশ্লিষ্ট সূত্রগুলো।
মঙ্গলবার বিকেলে দেওয়া এক বিবৃতিতে এনএসএ জানায়, নিয়মিত রক্ষণাবেক্ষণের নির্ধারিত কাজ চলার সময় সংস্থাটির নেটওয়ার্কে সাময়িক সমস্যা দেখা দিয়েছে। এতে অভ্যন্তরীণ কিছু ব্যবস্থা ক্ষতিগ্রস্ত হলেও জাতীয় নিরাপত্তার জন্য গুরুত্বপূর্ণ সক্ষমতা পুরোপুরি সচল রয়েছে। দেশের নিরাপত্তা রক্ষায় সংস্থাটির কার্যক্রমও অব্যাহত আছে।
বিবৃতিতে আরও বলা হয়, পরিকল্পিত রক্ষণাবেক্ষণ কিংবা আকস্মিক কোনো পরিস্থিতিতেও কার্যক্রম চালু রাখতে এনএসএর অবকাঠামোতে একাধিক বিকল্প ব্যবস্থা রয়েছে। তবে বিষয়টি সম্পর্কে অবগত একটি সূত্র সিএনএনকে জানিয়েছে, নেটওয়ার্ক পুনরুদ্ধারের কাজ চললেও তা এখনো পুরোপুরি শেষ হয়নি।
যুক্তরাষ্ট্রের জাতীয় গোয়েন্দা পরিচালক জে ক্লেটন জানিয়েছেন, সফটওয়্যারের গুরুতর নিরাপত্তা ত্রুটি সংশোধনের জন্য নতুন প্যাচ যুক্ত করতে গিয়ে এ বিপর্যয় ঘটেছে। গত মাসে এসব নিরাপত্তা ত্রুটি শনাক্ত করা হয়েছিল। মঙ্গলবার বিকেলে ফক্স বিজনেসকে দেওয়া সাক্ষাৎকারে তিনি বলেন, নিরাপত্তা ত্রুটি সংশোধনের জন্য প্যাচ যুক্ত করার পর কিছু ব্যবস্থা প্রত্যাশা অনুযায়ী পুনরায় চালু হয়নি। এনএসএর ক্ষেত্রেও একই ঘটনা ঘটেছে।
ক্লেটনের উল্লেখ করা নিরাপত্তা ত্রুটিগুলো পিএইচপি প্রোগ্রামিং ভাষায় পাওয়া গেছে। বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইট পরিচালনায় এই ভাষা ব্যবহৃত হয়। গবেষকেরা কৃত্রিম বুদ্ধিমত্তা বা এআই প্রযুক্তির সহায়তায় এসব ত্রুটি কাজে লাগানোর উপায় শনাক্ত করেন। এরপর বিশ্বজুড়ে সরকারি সংস্থা ও বিভিন্ন বেসরকারি প্রতিষ্ঠান নিরাপত্তা ঝুঁকি মোকাবিলায় তৎপর হয়ে ওঠে। এনএসএও বিভিন্ন প্রতিষ্ঠানকে দ্রুত সফটওয়্যার প্যাচ যুক্ত করার পরামর্শ দিয়েছিল।
পিএইচপির এসব ত্রুটি কাজে লাগিয়ে হ্যাকাররা ওয়েবসাইটে অননুমোদিতভাবে প্রবেশ করতে পারে। এমনকি পাসওয়ার্ডের মতো সংবেদনশীল তথ্য সংরক্ষিত থাকতে পারে, এমন মেমোরিও পড়তে পারে তারা।
তবে ক্লেটন জানিয়েছেন, এনএসএর নেটওয়ার্কসহ সাম্প্রতিক প্রযুক্তিগত বিভ্রাটগুলোর পেছনে সাইবার হামলার কোনো লক্ষণ পাওয়া যায়নি।
এদিকে এনএসএর সাবেক এক জ্যেষ্ঠ কর্মকর্তা সিএনএনকে বলেন, এনএসএ নেট মূলত একাধিক নেটওয়ার্কের সমন্বয়ে গঠিত। এতে বিকল্প ব্যবস্থা থাকায় পুরো নেটওয়ার্ক একসঙ্গে অচল হয়ে পড়ার আশঙ্কা কম।
তিনি বলেন, বিভ্রাটের কারণে তথ্য বিশ্লেষণ ও প্রতিবেদন তৈরির কাজে বিঘ্ন ঘটতে পারে। তবে সবচেয়ে গুরুত্বপূর্ণ কার্যক্রম চালিয়ে যাওয়ার বিকল্প ব্যবস্থা সংস্থাটির রয়েছে। তার মতে, ঘটনাটি উদ্বেগজনক হলেও এনএসএর কার্যক্রম পুরোপুরি অচল হয়ে পড়ার মতো পরিস্থিতি তৈরি হওয়ার আশঙ্কা কম।